 δημοφιλές τώρα:


Κυβερνοεπιθέσεις σε ψυγεία: Προειδοποίηση της Εθνικής Αρχής Κυβερνοασφάλειας για την Ελλάδα
Τι συστήνει η Αρχή στις επιχειρήσεις τροφίμων μετά τα περιστατικά στην Ευρώπη🕛 χρόνος ανάγνωσης: 4 λεπτά ┋ 🗣️ Ανοικτό για σχολιασμό
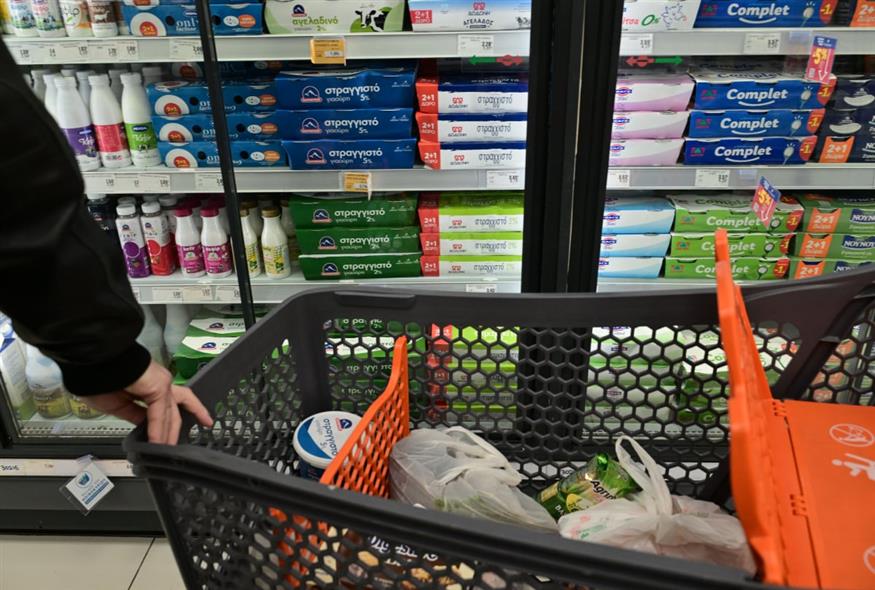
Προειδοποίηση προς τις επιχειρήσεις που χρησιμοποιούν συνδεδεμένα συστήματα ψύξης απευθύνει η Εθνική Αρχή Κυβερνοασφάλειας, μετά το κύμα κυβερνοεπιθέσεων που έχει πλήξει επιχειρήσεις τροφίμων σε ευρωπαϊκές χώρες και τις καταγγελίες για προβλήματα σε ψυγεία καταστημάτων στην Ελλάδα.
Σύμφωνα με την Αρχή, στην Ελλάδα είχαν εντοπιστεί περισσότερα από 300 αντίστοιχα συστήματα εκτεθειμένα στο διαδίκτυο. Η ΕΑΚ επαναφέρει τις συστάσεις της για άμεση θωράκιση των υποδομών, υπογραμμίζοντας ότι οι ελεγκτές εμπορικής ψύξης μπορούν, όταν δεν προστατεύονται επαρκώς, να αποτελέσουν σημείο εισόδου για κακόβουλες ενέργειες.
Η παρέμβαση γίνεται με φόντο διαδοχικές αναφορές για προβλήματα ψύξης σε καταστήματα τροφίμων στη χώρα, κυρίως σε κρεοπωλεία, αλλά και την ανησυχία που έχει προκληθεί στους καταναλωτές. Η Αρχή σημειώνει ότι, με βάση δηλώσεις αρμόδιων τεχνικών συντήρησης, τα προβλήματα αποδίδονται σε κυβερνοεπίθεση, καθώς εντοπίστηκαν μη εξουσιοδοτημένες αλλαγές στη λειτουργία ψυκτικών συστημάτων.
Ωστόσο, η Εθνική Αρχή Κυβερνοασφάλειας διευκρινίζει ότι μέχρι σήμερα δεν έχει καταγραφεί επίσημα σχετικό περιστατικό στις υπηρεσίες της.
Πώς χτυπήθηκαν τα συστήματα ψύξης στην Ευρώπη
Το ζήτημα πήρε ευρωπαϊκές διαστάσεις μετά τα περιστατικά στη Γαλλία, όπου τον Οκτώβριο του 2026 εκατοντάδες καταστήματα μεγάλων αλυσίδων σούπερ μάρκετ αντιμετώπισαν κυβερνοεπίθεση στα συστήματα ψύξης τους.
Οι δράστες φέρονται να απέκτησαν απομακρυσμένη πρόσβαση στους ελεγκτές των ψυκτικών εγκαταστάσεων και να άλλαξαν ρυθμίσεις θερμοκρασίας και απόψυξης. Το αποτέλεσμα ήταν ψυγεία και καταψύκτες να ανεβάσουν θερμοκρασία, προκαλώντας αλλοίωση και καταστροφή μεγάλων ποσοτήτων τροφίμων. Σε ορισμένες περιπτώσεις, οι θερμοκρασίες στους ψυκτικούς θαλάμους έφτασαν ακόμη και τους 50 βαθμούς Κελσίου.
Το φαινόμενο δεν περιορίστηκε στη Γαλλία. Στις 2 Νοεμβρίου, νέο κύμα επιθέσεων έπληξε επιχειρήσεις σε χώρες όπως το Βέλγιο, η Σουηδία, η Ιρλανδία, το Λουξεμβούργο και η Εσθονία. Μεγάλες αλυσίδες λιανεμπορίου επιβεβαίωσαν προβλήματα στα συστήματα ψύξης, ενώ σε αρκετά καταστήματα απομακρύνθηκαν προϊόντα από ψυγεία και καταψύκτες για λόγους ασφάλειας τροφίμων.
Στις 5 Νοεμβρίου, οι αμερικανικές αρχές εξέδωσαν επίσης προειδοποίηση για συνεχιζόμενη απειλή κατά βιομηχανικών συστημάτων ψύξης. Στην προειδοποίηση επισημαίνεται ότι η εκμετάλλευση ευπαθειών σε συνδεδεμένους ελεγκτές θερμοκρασίας μπορεί να οδηγήσει σε σοβαρές ζημιές, απώλειες προϊόντων και διακοπή λειτουργίας κρίσιμων εγκαταστάσεων.
Τι είχε εντοπίσει η Εθνική Αρχή Κυβερνοασφάλειας
Η ΕΑΚ αναφέρει ότι είχε εντοπίσει εγκαίρως τα κενά ασφαλείας και τα εκτεθειμένα συστήματα. Στις 14 Οκτωβρίου, δύο ημέρες μετά την επίθεση στα συστήματα ψύξης μεγάλων αλυσίδων τροφίμων στη Γαλλία, είχε εκδώσει σύσταση-προειδοποίηση για ευπάθειες σε ελεγκτές εμπορικής ψύξης των εταιρειών Danfoss, Copeland/Dixell και Carel.
Στο επίκεντρο βρίσκονται οι ελεγκτές ψύξης, δηλαδή συσκευές που συνδέονται στο διαδίκτυο και επιτρέπουν τον απομακρυσμένο έλεγχο και τη ρύθμιση ψυκτικών μηχανημάτων. Όταν οι συσκευές αυτές δεν διαθέτουν επαρκή προστασία, μπορούν να καταστούν προσβάσιμες σε κακόβουλους χρήστες, οι οποίοι έχουν τη δυνατότητα να παρέμβουν στη λειτουργία τους.
Η υπόθεση δείχνει ότι η κυβερνοασφάλεια δεν αφορά μόνο τράπεζες, δημόσιες υπηρεσίες ή μεγάλες τεχνολογικές υποδομές. Αφορά πλέον και επιχειρήσεις που χρησιμοποιούν συνδεδεμένο εξοπλισμό για βασικές λειτουργίες, όπως η διατήρηση τροφίμων σε κατάλληλες θερμοκρασίες.
Οι συστάσεις προς τις επιχειρήσεις
Η Εθνική Αρχή Κυβερνοασφάλειας καλεί τις επιχειρήσεις που χρησιμοποιούν παλαιούς ή μη ενημερωμένους ελεγκτές ψύξης να τους αποσυνδέσουν από το δημόσιο διαδίκτυο.
Όπου αυτό δεν είναι εφικτό, η απομακρυσμένη πρόσβαση πρέπει να επιτρέπεται αποκλειστικά μέσω ασφαλούς σύνδεσης VPN. Παράλληλα, η Αρχή συστήνει την αλλαγή προεπιλεγμένων ή αδύναμων κωδικών πρόσβασης, την ενεργοποίηση πολυπαραγοντικής αυθεντικοποίησης και την εγκατάσταση όλων των διαθέσιμων ενημερώσεων ασφαλείας.
Ιδιαίτερη έμφαση δίνεται και στην αντικατάσταση παλαιού εξοπλισμού που δεν υποστηρίζεται πλέον από τους κατασκευαστές και δεν λαμβάνει ενημερώσεις ασφαλείας.
Οι επιχειρήσεις καλούνται επίσης να γνωρίζουν ποιοι εξωτερικοί συνεργάτες και τεχνικοί έχουν πρόσβαση στα συστήματά τους, να ελέγχουν τα δικαιώματα απομακρυσμένης πρόσβασης και να διαθέτουν προσωπικό εκπαιδευμένο ώστε να αναγνωρίζει ασυνήθιστες ή ύποπτες συμπεριφορές.
Το μήνυμα της Αρχής είναι ότι η πρόληψη πρέπει να αποτελεί μέρος κάθε ψηφιακής διασύνδεσης. Όπως τονίζει, κάθε φορέας και επιχείρηση που χρησιμοποιεί ψηφιακά συνδεδεμένα συστήματα οφείλει να είναι προετοιμασμένος για το ενδεχόμενο κυβερνοεπίθεσης, καθώς τα μέτρα προστασίας πρέπει να έχουν ληφθεί πριν προκύψει το περιστατικό.
Εκδόθηκε η NAVTEX για το πλοίο που θα κάνει τις έρευνες για το καλώδιο Ελλάδας - Κύπρου
Στα δικαστήρια οι νοσοκομειακοί γιατροί για την ηλεκτρονική συνταγογράφηση - Μπαράζ προβλημάτων

Pizza Fan: Προς άνοιγμα τα καταστήματα - Αποδεσμεύονται τραπεζικοί λογαριασμοί
Νέος κύκλος απειλών για βόμβα σε αεροδρόμια και πτήσεις στην Ευρώπη - Απειλές και σε ΜΜΕ στην Ιρλανδία
Live όλες οι εξελίξεις λεπτό προς λεπτό, με την υπογραφή του www.ethnos.gr
