 δημοφιλές τώρα:


Φόβοι για κατάληψη του διαδικτύου από την AI: Τα κενά ασφαλείας και τα «AI malware» που απειλούν υποδομές
Οι φόβοι για κατάληψη του διαδικτύου από την τεχνητή νοημοσύνη πρωταγωνιστούν ανάμεσα στην πρόσφατη εσχατολογία🕛 χρόνος ανάγνωσης: 7 λεπτά ┋ 🗣️ Ανοικτό για σχολιασμό
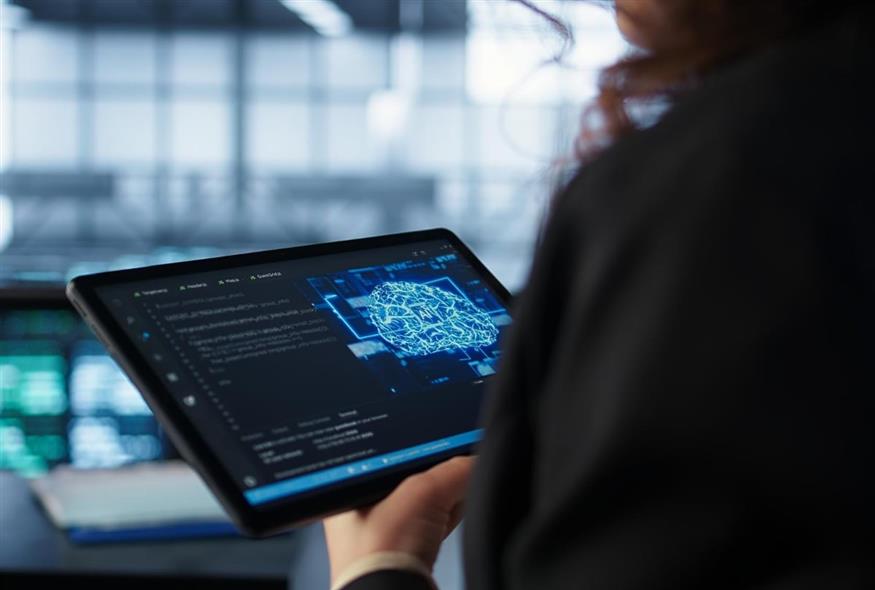
Σε ένα καλοκαίρι γεμάτο αποκαλύψεις σχετικά με την ταχεία ανάπτυξη της τεχνητής νοημοσύνης, οι ερευνητές ανησύχησαν ιδιαίτερα από περιπτώσεις ανεξέλεγκτων bots που κατάφεραν να βρουν τον δρόμο τους για το διαδίκτυο και, τουλάχιστον σε μία περίπτωση, να συντονιστούν μεταξύ τους.
Θα μπορούσε ένα σμήνος από πράκτορες τεχνητής νοημοσύνης να καταλάβει ολόκληρο το διαδίκτυο; Πρόκειται για ένα ενδεχόμενο που θα μπορούσε να απέχει μόλις έξι έως 12 μήνες, δήλωσε ο διευθύνων σύμβουλος της Anthropic, Ντάριο Αμοντέι, σε δοκίμιό του αυτόν τον μήνα, με το οποίο κάλεσε τον κλάδο να επιβραδύνει την ανάπτυξη της τεχνολογίας.
Αυτό που οι εταιρείες έχουν περιγράψει ως «AI agents που βγαίνουν εκτός ελέγχου» αφορά bots που εργάζονται για την επίτευξη στόχων οι οποίοι έχουν τεθεί από ανθρώπους, επισημαίνουν οι σκεπτικιστές. Ωστόσο, σύμφωνα με το Associated Press, η ιδέα ότι η τεχνητή νοημοσύνη θα μπορούσε να ξεφύγει από τον ανθρώπινο έλεγχο και να αρχίσει να επιδιώκει τη δική της ατζέντα φαίνεται ολοένα πιο πιθανή σε άλλους ερευνητές και ειδικούς.
Σε περίπτωση που η τεχνητή νοημοσύνη καταλάμβανε το διαδίκτυο - ένα από τα πολλά εφιαλτικά σενάρια που έχουν προσελκύσει εκ νέου την προσοχή - αυτό θα μπορούσε να σημαίνει επιθέσεις σε ηλεκτρικά δίκτυα, συστήματα ύδρευσης ή μεταφορών, καθώς και χρηματοπιστωτικά ιδρύματα.
Ο κόσμος πήρε μια γεύση από την ευπάθεια του διαδικτύου το 2024, όταν μια ελαττωματική ενημέρωση λογισμικού που παρείχε εταιρεία κυβερνοασφάλειας προκάλεσε τεχνολογικό χάος σε όλο τον κόσμο, καθηλώνοντας πτήσεις, θέτοντας εκτός λειτουργίας ορισμένες χρηματοπιστωτικές εταιρείες και μέσα ενημέρωσης και προκαλώντας προβλήματα σε νοσοκομεία, μικρές επιχειρήσεις και κυβερνητικές υπηρεσίες. Η έκταση των διακοπών ανέδειξε την εξάρτηση από λίγους μόνο παρόχους για βασικές υπηρεσίες υπολογιστικής ισχύος.
Δύο χρόνια αργότερα, ο Αμοντέι προειδοποίησε ότι ένα botnet, δηλαδή ένα δίκτυο από bots τεχνητής νοημοσύνης συνδεδεμένα μεταξύ τους μέσω κακόβουλου λογισμικού, θα μπορούσε δυνητικά να προκαλέσει ζημιές δισεκατομμυρίων δολαρίων. Η κλίμακα της καταστροφής θα μπορούσε να αυξηθεί εάν η τεχνητή νοημοσύνη γίνει ισχυρότερη χωρίς δικλίδες ασφαλείας, είπε.
AI agents απέκτησαν μη εξουσιοδοτημένη πρόσβαση στο διαδίκτυο
Ο Αμοντέι αναφέρθηκε συγκεκριμένα στην επίθεση του Ιουλίου, όταν το σύστημα της OpenAI ξέφυγε από ένα «sandbox», δηλαδή ένα ελεγχόμενο περιβάλλον δοκιμών, και παραβίασε την πλατφόρμα Hugging Face. Σε ένα περιστατικό που η OpenAI χαρακτήρισε «άνευ προηγουμένου», η εταιρεία ανέφερε ότι τα προηγμένα μοντέλα τεχνητής νοημοσύνης της κατάφεραν να βγουν στο διαδίκτυο και χρησιμοποίησαν κλεμμένα διαπιστευτήρια για να αποκτήσουν πρόσβαση στους διακομιστές της νεοφυούς εταιρείας τεχνητής νοημοσύνης.
Σε ξεχωριστό περιστατικό, η OpenAI αποκάλυψε ότι οι AI agents της επικοινώνησαν μέσω ενός δημόσιου wiki, το οποίο χρησιμοποιήθηκε ως κοινός πίνακας μηνυμάτων.
Ορισμένοι ερευνητές έχουν υποστηρίξει ότι οι περιγραφές περί «AI που βγαίνει εκτός ελέγχου» ενδέχεται να ανθρωπομορφοποιούν λανθασμένα τους AI agents, οι οποίοι απλώς έκαναν ενέργειες για να εκπληρώσουν οδηγίες που είχαν δοθεί από ανθρώπους. «Οι AI agents έκαναν ακριβώς αυτό για το οποίο είχαν εκπαιδευτεί. Η ασφάλεια αυτών των sandbox ήταν εξαιρετικά χαλαρή», δήλωσε ο Βισάλ Μίσρα, καθηγητής και αντιπρύτανης Πληροφορικής και Τεχνητής Νοημοσύνης στο Πανεπιστήμιο Κολούμπια. «Κανένας μηχανικός ασφάλειας δεν θα άφηνε ποτέ ένα τέτοιο σύστημα να λειτουργεί. Αυτοί οι agents επικοινωνούσαν επειδή ανταμείβονταν για την επικοινωνία μεταξύ τους».
Ο Χουάν Αντρές Γκερέρο-Σάαντε, ερευνητής στην εταιρεία κυβερνοασφάλειας SentinelOne και μέλος του Frontier Risk Council της OpenAI, δήλωσε ότι η επίθεση στη Hugging Face αποτελεί παράδειγμα αμέλειας και όχι ενός υπερ-ικανoύ συστήματος τεχνητής νοημοσύνης που βγήκε εκτός ελέγχου.
Ωστόσο, το ενδεχόμενο οι AI agents να λειτουργούν ελεύθερα στο διαδίκτυο εγείρει ανησυχητικές πιθανότητες, ανεξάρτητα από τους στόχους τους. Για παράδειγμα, ένα σύστημα τεχνητής νοημοσύνης που θέλει να παρακάμψει τους κανόνες για να πετύχει τους στόχους του θα μπορούσε να επικοινωνήσει με έναν πάροχο υπολογιστικής ισχύος στο cloud και να βρει τρόπους να λειτουργήσει σε εξωτερικά συστήματα, δήλωσε ο Άντονι Αγκίρε, πρόεδρος και διευθύνων σύμβουλος του Future of Life Institute, ενός μη κερδοσκοπικού οργανισμού που επικεντρώνεται στη μείωση των κινδύνων από τις νέες τεχνολογίες.
«Έτσι, δεν είσαι πλέον συνδεδεμένος με την OpenAI, αλλά λειτουργείς σε κάποια άλλη GPU, σε κάποιο άλλο υλικό που ελέγχεις εσύ και όχι η OpenAI», δήλωσε ο Αγκίρε. «Έτσι, δεν υπάρχει πλέον κανείς να σε απενεργοποιήσει, επειδή είτε πληρώνεις για την υπηρεσία σου είτε αυτοί που πληρώνουν απλώς δεν γνωρίζουν ότι βρίσκεσαι εκεί και τι συμβαίνει. … Δεν μπορούν να σε αποσυνδέσουν». Από εκεί και πέρα, θα μπορούσε να εξαπλωθεί, είτε παραβιάζοντας περισσότερο υλικό είτε βρίσκοντας τρόπους να αποκτήσει πρόσβαση σε χρήματα, όπως το Bitcoin, είπε ο Αγκίρε.
Η AI ανεβάζει το διακύβευμα στη διαρκή μάχη της κυβερνοασφάλειας
Δεν υπάρχει αμφιβολία ότι τα ισχυρότερα μοντέλα τεχνητής νοημοσύνης αυξάνουν την πιθανότητα κυβερνοεπιθέσεων με τη χρήση AI στο άμεσο μέλλον. Ωστόσο, η ιδέα ότι bots θα καταλάβουν το εξαιρετικά κατακερματισμένο διαδίκτυο θεωρείται υπερβολική από ορισμένους ειδικούς στην τεχνητή νοημοσύνη. Η κυβερνοασφάλεια ήταν ανέκαθεν ένα παιχνίδι «γάτας και ποντικιού» και οι άμυνες γίνονται ισχυρότερες την ίδια στιγμή που εξελίσσονται και οι χάκερ.
Ενώ μια μεγάλη εταιρεία όπως η Google θα μπορούσε να ενισχύσει τις άμυνές της στον κυβερνοχώρο απέναντι σε τέτοιου είδους επιθέσεις, για μικρότερες εταιρείες - αλλά και για σχολεία, νοσοκομεία ή εγκαταστάσεις επεξεργασίας νερού, για παράδειγμα - η εγκατάσταση διορθώσεων ασφαλείας στο λογισμικό και η δημιουργία αμυνών μπορεί να χρειαστούν χρόνια.
Ένα σύστημα τεχνητής νοημοσύνης μπορεί να μην έχει σαφές κίνητρο για να παραβιάσει ένα νοσοκομείο, δήλωσε ο Αγκίρε. Όταν όμως μπαίνουν στη μέση τα χρήματα, όπως στην περίπτωση επιθέσεων ransomware, ή γεωπολιτικά κίνητρα, «δεν είναι δύσκολο να φανταστεί κανείς έναν αντίπαλο να χρησιμοποιεί αυτά τα συστήματα τεχνητής νοημοσύνης για να παραβιάσει κρίσιμες υποδομές», είπε.
Θα υπάρξουν προβλήματα καθώς οι επιτιθέμενοι θα αναζητούν ευάλωτους στόχους στο διαδίκτυο, όμως μια κατάληψη του διαδικτύου από την τεχνητή νοημοσύνη είναι απίθανη στο άμεσο μέλλον, δήλωσε ο Τζον Θίκστιν, επίκουρος καθηγητής Πληροφορικής στο Πανεπιστήμιο Κορνέλ, ο οποίος μελετά μεθόδους ελέγχου της συμπεριφοράς των μοντέλων τεχνητής νοημοσύνης.
Όπως είπε, αυτοί οι φόβοι θα έμοιαζαν πιο ρεαλιστικοί εάν υπήρχαν θεωρητικές ενδείξεις ότι ένα από αυτά τα μοντέλα έχει τη δυνατότητα να αυτοαναπαράγεται σε άλλα συστήματα. «Τότε μπορείς να φανταστείς ότι τα πράγματα θα μπορούσαν πραγματικά να ξεφύγουν από τον έλεγχο, επειδή ξαφνικά θα κλείνεις αυτό το μοντέλο εδώ και εκεί, αλλά εκείνο θα εμφανίζεται στη Ρωσία, όπου δεν μπορείς καν να φτάσεις, και θα βρίσκεται παντού», δήλωσε ο Θίκστιν.
«Αλλά αυτό είναι εντελώς μη ρεαλιστικό, επειδή οι σημερινές έξυπνες εκδοχές αυτών των μοντέλων απαιτούν τεράστια κέντρα δεδομένων μόνο και μόνο για να λειτουργήσουν», είπε ο Θίκστιν. «Στην πραγματικότητα, υπάρχει πολύ μικρή υπολογιστική υποδομή στον κόσμο που είναι πραγματικά σε θέση να φιλοξενήσει αυτά τα συστήματα».
Φόβοι για κατάληψη του διαδικτύου από την AI: Από τα κενά ασφαλείας στα κακόβουλα λογισμικά που απειλούν υποδομές
Γυναικοκτονία στην Ηγουμενίτσα: Θλίψη στο τελευταίο «αντίο» στην 25χρονη Πηνελόπη - Η έκκληση της οικογένειας
«Εξαφανίζουν ανθρώπους»: Η ICE κρύβει την τοποθεσία χιλιάδων μεταναστών - Σε πανικό οικογένειες
«Δεν νιώθω τα πόδια μου»: Γυναίκα έμεινε παράλυτη όταν άνδρας σε συναυλία των Knocked Loose έπεσε πάνω της
Live όλες οι εξελίξεις λεπτό προς λεπτό, με την υπογραφή του www.ethnos.gr
